

సైబర్ భద్రతా రంగంలో ఆర్టిఫిషియల్ ఇంటెలిజెన్స్ (AI) సామర్థ్యాలను మరోసారి చాటుతూ ఓపెన్ ఏఐ కీలక పరిశోధనను వెల్లడించింది. సంస్థ అభివృద్ధి చేసిన ఆటోమేటెడ్ సెక్యూరిటీ వ్యవస్థ Linux కెర్నల్లోని వందలాది భద్రతా లోపాలను గుర్తించి, వాటిని పరీక్షించడంతో పాటు పరిష్కారాల ముసాయిదాలను రూపొందించింది. ఈ పరిశోధనలో మొత్తం 948 ప్రత్యేకమైన లోకల్ ప్రివిలేజ్ ఎస్కలేషన్ (LPE) లోపాలను గుర్తించినట్లు ఓపెన్ ఏఐ వెల్లడించింది.
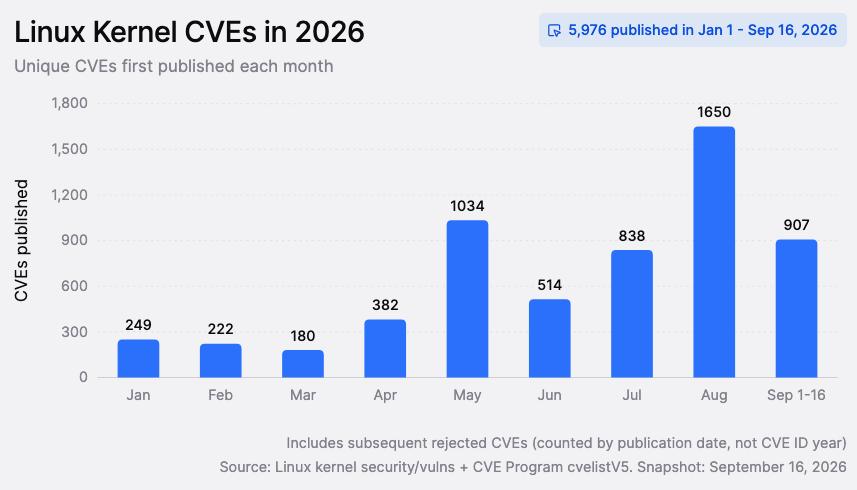
30 గంటల్లో 1,724 లోపాల ధ్రువీకరణ
2026 అక్టోబర్ మధ్యలో నిర్వహించిన ఈ పరిశోధనలో ఓపెన్ ఏఐ ఇంకా అధికారికంగా విడుదల చేయని సైబర్ సెక్యూరిటీ ఆధారిత ఏఐ మోడల్ను ఉపయోగించింది. Linux కెర్నల్లోని భద్రతాపరంగా కీలకమైన కోడ్ను పరిశీలించేందుకు ఏఐ ఏజెంట్లతో కూడిన ప్రత్యేక వ్యవస్థను రూపొందించింది.
మొదట ఈ వ్యవస్థ 2,308 అనుమానాస్పద భద్రతా సమస్యలను గుర్తించింది. వాటిలో 1,724 లోపాలను వర్చువల్ మెషీన్లలో పరీక్షించి, వాస్తవంగా పునరుత్పత్తి చేయగలిగింది. ఈ ప్రక్రియకు సుమారు 30 గంటలు పట్టినట్లు సంస్థ తెలిపింది.
తదుపరి దశలో ఈ లోపాలను ఉపయోగించి దాడి చేయడం సాధ్యమా అనే అంశాన్ని పరిశీలించారు. చివరకు 948 ప్రత్యేకమైన లోకల్ ప్రివిలేజ్ ఎస్కలేషన్ లోపాలకు పనిచేసే ఎక్స్ప్లాయిట్లను రూపొందించారు. వీటి ద్వారా పరిమిత అనుమతులు ఉన్న స్థానిక వినియోగదారు కూడా సిస్టమ్లో అత్యున్నత స్థాయి అనుమతులు పొందే ప్రమాదం ఉంటుంది.
ఐదు దశల్లో ఏఐ భద్రతా పరిశోధన
ఓపెన్ ఏఐ రూపొందించిన ఆటోమేటెడ్ పైప్లైన్ ఐదు ప్రధాన దశల్లో పనిచేసింది.
- లోపాల గుర్తింపు: Linux కెర్నల్లో భద్రతాపరంగా కీలకమైన కోడ్ ప్రాంతాలను ఏఐ ఏజెంట్లు గుర్తించాయి.
- పరీక్షలు: అనుమానాస్పద లోపాలను ప్రత్యేక వర్చువల్ వాతావరణంలో పునరుత్పత్తి చేసి ధ్రువీకరించాయి.
- దాడి సామర్థ్య పరిశీలన: లోపాలను ఉపయోగించి సిస్టమ్ అనుమతులను పెంచడం లేదా సమాచారాన్ని బయటకు తీయడం సాధ్యమా అని పరీక్షించాయి.
- ప్యాచ్ల తయారీ: గుర్తించిన లోపాలను సరిచేసేందుకు అవసరమైన కోడ్ మార్పులను రూపొందించాయి.
- మానవ నిపుణుల సమీక్ష: ఏఐ తయారు చేసిన ఎక్స్ప్లాయిట్లు, ప్యాచ్లు, తీవ్రత అంచనాలను భద్రతా పరిశోధకులు పరిశీలించారు.
ఈ ప్రక్రియలో సమాచారాన్ని బయటకు తీసే ప్రమాదానికి సంబంధించిన 291 ప్రూఫ్ ఆఫ్ కాన్సెప్ట్లను కూడా రూపొందించినట్లు సంస్థ వెల్లడించింది.
పరిశోధనకు రూ.10 కోట్లకు పైగా ఖర్చు
ఈ మొత్తం పరిశోధనకు ఏపీఐ క్రెడిట్ల రూపంలో 12,13,430 డాలర్లు ఖర్చయినట్లు ఓపెన్ ఏఐ తెలిపింది. భారత కరెన్సీలో ఇది సుమారు రూ.10 కోట్లకు పైగా ఉంటుంది. ఒక్కో ప్రత్యేకమైన LPE లోపాన్ని గుర్తించి, పరీక్షించి, ఎక్స్ప్లాయిట్ రూపొందించేందుకు సగటున 1,279 డాలర్లు ఖర్చయ్యాయి.
గతంలో ఇదే తరహా పరిశోధనలో పాత మోడల్ 166 ప్రత్యేకమైన LPE లోపాలను గుర్తించగా, తాజా పరిశోధనలో ఆ సంఖ్య 948కు చేరింది. ఏఐ మోడళ్ల సామర్థ్యం పెరిగే కొద్దీ పెద్ద సాఫ్ట్వేర్ వ్యవస్థల్లో దాగి ఉన్న భద్రతా సమస్యలను గుర్తించడం వేగవంతమవుతోందని ఈ ఫలితాలు సూచిస్తున్నాయి.
అన్ని లోపాలకూ ప్యాచ్లు అమలయ్యాయా?
948 లోపాలను గుర్తించినంత మాత్రాన వాటన్నింటికీ ఇప్పటికే ప్యాచ్లు విడుదలయ్యాయని భావించకూడదు. ఓపెన్ ఏఐ ఈ లోపాలకు పరిష్కారాల ముసాయిదాలను రూపొందించి, వాటిని Linux కెర్నల్ నిర్వహణ బృందాలకు నివేదించే ప్రక్రియను ప్రారంభించింది.
పరిశోధన ప్రారంభమైన పది రోజుల వ్యవధిలో 100కు పైగా Linux LPE లోపాలు ప్యాచ్ చేయబడ్డాయని లేదా వాటికి సంబంధించిన ప్యాచ్లు స్టేజింగ్లో ఉన్నాయని, మరో సుమారు 300 సమస్యలపై బహిరంగ చర్చలు జరుగుతున్నాయని సంస్థ పేర్కొంది. అయితే ఈ సంఖ్యలన్నీ ఓపెన్ ఏఐ గుర్తించిన లోపాలకే సంబంధించినవని నిర్ధారించలేదు.
మిగిలిన సమస్యలపై Linux కమ్యూనిటీ, Patch the Planet భాగస్వాములతో కలిసి దశలవారీగా పనిచేస్తున్నట్లు సంస్థ తెలిపింది.
సైబర్ భద్రతలో ఏఐ పాత్ర పెరుగుతోంది
Linux కెర్నల్ను ఆండ్రాయిడ్ పరికరాలు, క్లౌడ్ సర్వర్లు, సూపర్ కంప్యూటర్లు సహా ప్రపంచవ్యాప్తంగా అనేక కీలక వ్యవస్థలు ఉపయోగిస్తున్నాయి. అందువల్ల ఇందులోని భద్రతా లోపాలను వేగంగా గుర్తించి పరిష్కరించడం ఎంతో ముఖ్యం.
అయితే ఇదే తరహా ఏఐ సామర్థ్యాలు సైబర్ నేరగాళ్ల చేతుల్లోకి వెళ్తే దాడులను కూడా వేగవంతం చేసే ప్రమాదం ఉంది. అందుకే ఏఐ ఆధారిత భద్రతా పరిశోధనతో పాటు మానవ నిపుణుల సమీక్ష, సకాలంలో సాఫ్ట్వేర్ అప్డేట్లు, ప్యాచ్ల అమలు కీలకంగా మారనున్నాయి.